开始使用
创建 API Key
创建可单独撤销、用途清晰的密钥。
准备:创建一把专用密钥
API Key 是客户端调用接口的凭证。每个应用、设备和环境使用独立 Key,发生泄露或异常时才能只撤销受影响的一把,而不打断其他服务。
创建前确认
- 已登录正确账户,钱包有可用余额或有效订阅。
- 已知道目标客户端需要的平台和接口,例如 Codex 使用 Responses API。
- 已了解准备选择的分组允许哪些模型和能力。
操作步骤
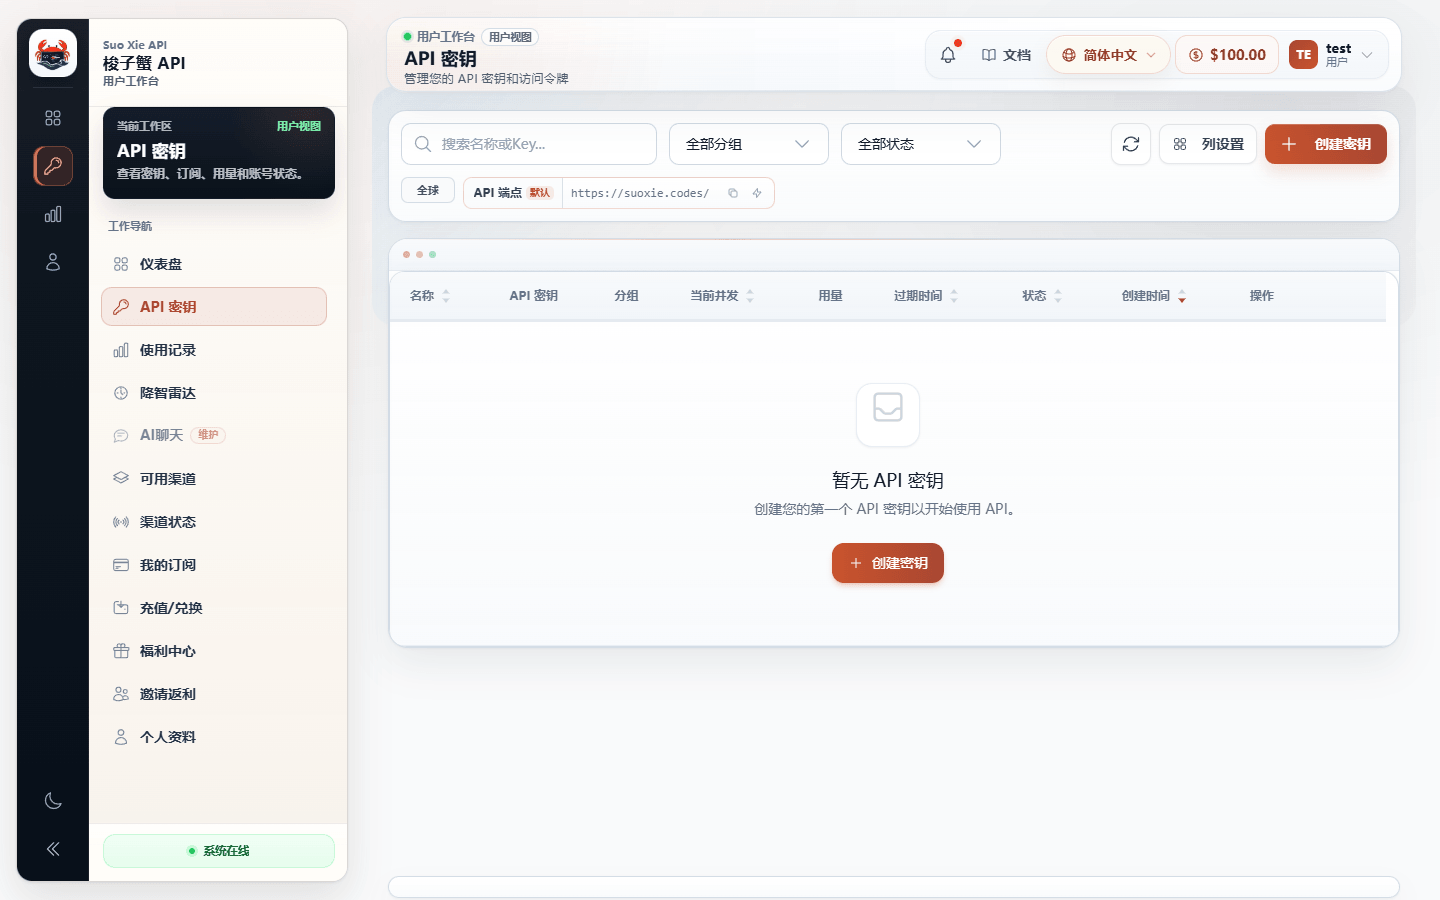
- 打开
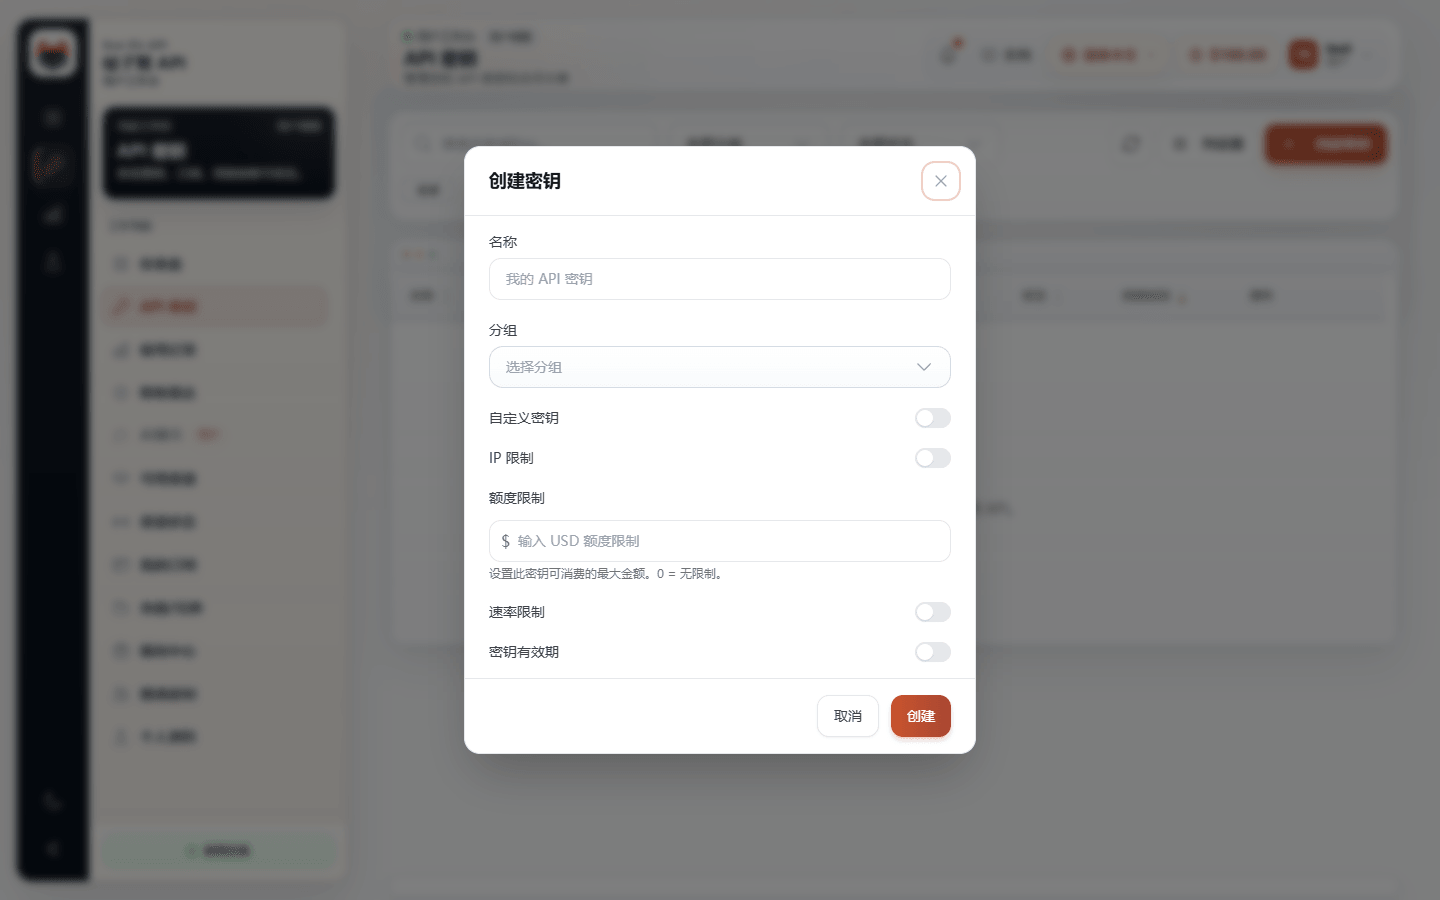
https://suoxie.codes/keys。 - 点击“创建密钥”。
- 填写用途清晰的名称,不要使用“测试 1”这类过一周就无法辨认的名称。
- 选择分组。若页面提供配额、有效期或用量窗口,按用途设置;不确定时先用较小测试范围。
- 确认后创建,并立即复制完整 Key。
- 保存到密码管理器、操作系统密钥存储或服务端密钥管理器,然后关闭完整 Key 提示。
页面中的字段可能随站点配置而变化;名称和分组是理解一把 Key 用途的核心信息。
命名建议
| 名称 | 适合用途 |
|---|---|
codex-laptop | 个人开发机上的 Codex |
ci-preview | 预览环境流水线 |
image-worker | 独立图像任务服务 |
prod-api-2026q3 | 可按季度轮换的生产服务 |
名称不要包含完整用户名、邮箱、客户数据或 Key 片段。
成功标志
- 密钥列表出现新条目,名称、分组和状态正确。
- 完整 Key 已存入安全位置,而不是聊天窗口或普通记事本。
- 使用该 Key 调用
GET /v1/models返回 HTTP 200。
powershell
$env:SUOXIE_API_KEY = '<API_KEY>'
curl.exe --fail-with-body https://suoxie.codes/v1/models `
  -H "Authorization: Bearer $env:SUOXIE_API_KEY"
bash
export SUOXIE_API_KEY='<API_KEY>'
curl --fail-with-body https://suoxie.codes/v1/models \
  -H "Authorization: Bearer $SUOXIE_API_KEY"
若未成功,先检查账户是否有可用余额或有效订阅、Key 状态和所选分组,再考虑重新创建。
安全边界:Key 放在哪里
本地终端可以使用环境变量,避免每条命令都进入历史记录:
powershell
$env:SUOXIE_API_KEY = '<API_KEY>'
curl.exe --fail-with-body https://suoxie.codes/v1/models `
  -H "Authorization: Bearer $env:SUOXIE_API_KEY"
macOS / Linux:
bash
export SUOXIE_API_KEY='<API_KEY>'
curl --fail-with-body https://suoxie.codes/v1/models \
  -H "Authorization: Bearer $SUOXIE_API_KEY"
环境变量仍可能被当前用户的进程读取。生产环境应使用部署平台的密钥管理功能,不要把 .env、配置文件或密钥写入 Git。
失败时先检查与轮换
- 先创建替代 Key,并确认目标服务能正常调用。
- 在应用中替换旧 Key,完成一次最小请求验证。
- 撤销旧 Key,然后观察用量页是否还有旧 Key 请求。
- 如果 Key 已公开泄露,优先立即撤销,不能等待常规轮换窗口。
无法再次看到完整 Key 是正常安全行为。丢失时重新创建,不要联系支持索取原值。
示例值统一使用 <API_KEY>,不会在文档中保存真实凭据。