模型与用量
Key 用量
检查余额、Token 和图像用量。
准备:两种查看方式
准备好请求发生时间、Key 名称、模型和端点,不要准备完整 Key 的截图。请求成功后核对用量,可以确认实际使用的 Key、模型、端点、Token 和费用是否符合预期。梭子蟹提供两个入口:
| 入口 | 适合场景 | 登录要求 |
|---|---|---|
https://suoxie.codes/usage | 查看账户下多把 Key 的请求记录、统计与趋势 | 需要登录 |
https://suoxie.codes/key-usage | 使用一把完整 Key 自助查询它的状态和用量 | 不需要账户登录 |
只在地址栏确认是 https://suoxie.codes/ 后输入 Key。不要在搜索广告、第三方查询站、聊天窗口或支持工单中粘贴完整 Key。
操作一:登录后查看账户用量
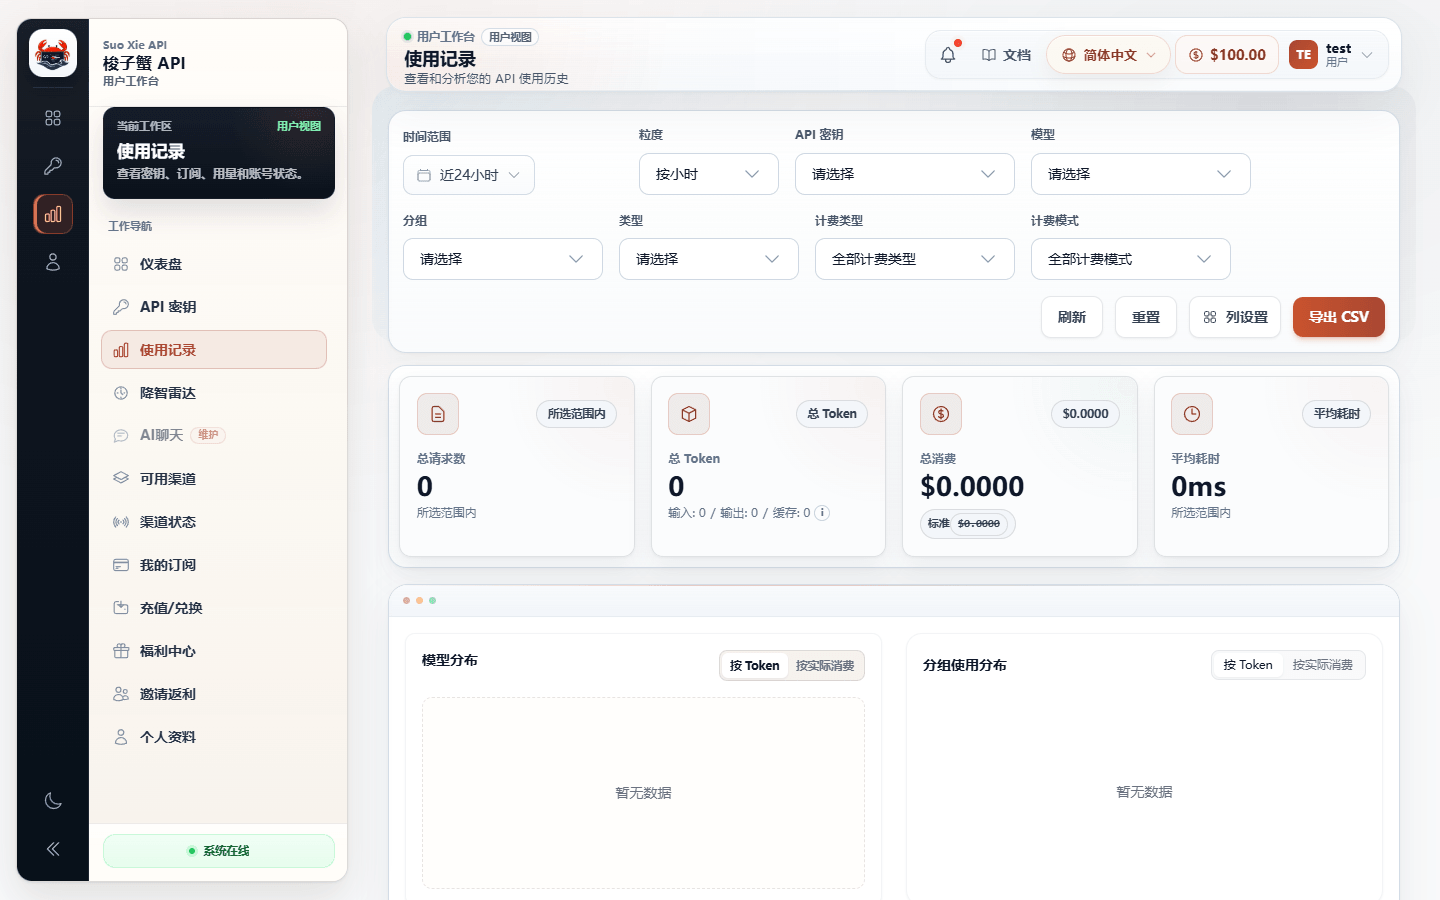
- 登录控制台并打开
https://suoxie.codes/usage。 - 先选择覆盖请求发生时间的日期范围,近期问题优先缩小到当天或最近 24 小时。
- 按 API Key、模型、分组、请求类型或计费方式筛选。
- 对照请求时间、模型、入站端点、Token、费用和延迟,找到目标记录。
- 如果页面开放“错误请求”标签,再按 Key、模型、错误分类和状态码缩小范围。
筛选结果为空时,先清空筛选并扩大时间范围。浏览器显示的日期范围与服务端记录可能存在时区差异,不要只检查一个过窄的分钟窗口。
操作二:用单把 Key 自助查询
- 打开
https://suoxie.codes/key-usage,再次确认 HTTPS 和正式域名。 - 将完整 API Key 输入查询框。不要在共用电脑上开启浏览器自动填充。
- 选择今天、近 7 天、近 30 天或自定义日期范围。
- 点击查询,查看 Key 状态、Token 汇总、费用、模型统计和每日明细。
- 查询完成后清空输入;在公共设备上还应关闭页面并清理剪贴板。
成功标志: 页面显示的是目标 Key,日期范围正确,且刚才的最小请求能在相应时间段和模型统计中找到。
成功标志与单次核对
以发送请求前后的记录差异为准:
- 记下开始时间、Key 名称、模型和端点,不记录完整 Key。
- 发送一次输入短、输出可控的非流式请求。
- 等待页面刷新后,按对应 Key 和模型筛选。
- 核对请求数量、输入/输出 Token、缓存 Token(如适用)、计费模式和实际费用。
- 如果客户端显示的 Token 与控制台不同,先确认比较的是同一请求和同一种统计口径。
流式与非流式、文本与图片、按 Token 与按次计费不能直接用同一公式比较。响应正文中的 usage 适合了解单次 Token,最终费用以控制台记录为准。
图像和异步任务
同步图像请求结束后再查看图片数量和费用。异步任务需要同时记录 task_id、任务最终状态和提交时间:
processing只表示任务仍在执行,不能当作成功或失败费用结论。completed后核对最终结果和用量,不要因为轮询次数多就误认为创建了多张图片。- 提交超时但没有收到 202 时,任务是否创建并不确定;先查用量和任务记录,再决定是否重提。
- 使用另一把 Key 轮询会故意返回
404 / IMAGE_TASK_NOT_FOUND,与任务不存在时相同,也无法代表原 Key 的用量。
失败时先检查
| 现象 | 排查顺序 |
|---|---|
| 查不到刚才的请求 | 刷新页面,扩大日期范围,清空其他筛选,确认客户端实际使用的 Key |
| 模型与预期不同 | 检查客户端模型设置、别名映射和是否仍在运行旧进程 |
| Token 明显偏高 | 检查系统提示、对话历史、工具结果、图片输入和自动重试 |
| 请求数比操作次数多 | 检查 SDK 重试、客户端后台请求、工具循环和异步任务是否重复提交 |
| 费用变化无法解释 | 按 Key、模型、端点和计费模式拆分,确认价格与分组倍率的当前展示 |
| Key 出现陌生时间或客户端 | 立即撤销并轮换该 Key,再检查日志和代码仓库是否泄露 |
请求中断时先检查用量页是否已经出现记录,再决定是否重提;超时或客户端关闭不代表服务端一定没有执行。
生产服务应为不同应用和环境使用独立 Key,并设置能够承受正常峰值但能限制事故损失的配额。只有一把共享 Key 时,很难判断异常来自哪台设备。
安全边界:记录与隐私
以下是安全边界:
- 导出或截图前遮住完整 Key、兑换码、订单号、邮箱、IP 和业务输入。
- 支持排查通常只需要 Key 名称、Key 尾部少量字符、发生时间、模型、端点和状态码。
- 不把完整请求或模型输出公开发送,其中可能包含用户数据、代码和内部提示。
- Key 已疑似泄露时先撤销,再收集证据;不要为了等待回复而继续使用。